
در چشم انداز پیچیده و پر تلاطم امنیت سایبری امروز، تکیه انحصاری بر روش های سنتی و واکنشی دیگر پاسخ گوی نیاز های حیاتی سازمان ها نیست. مهاجمان سایبری با بهره گیری از ابزار های پیشرفته، هوش مصنوعی و تکنیک های پنهان کاری، به راحتی می توانند از سد سیستم های امنیتی خودکار عبور کنند. […]
در چشم انداز پیچیده و پر تلاطم امنیت سایبری امروز، تکیه انحصاری بر روش های سنتی و واکنشی دیگر پاسخ گوی نیاز های حیاتی سازمان ها نیست. مهاجمان سایبری با بهره گیری از ابزار های پیشرفته، هوش مصنوعی و تکنیک های پنهان کاری، به راحتی می توانند از سد سیستم های امنیتی خودکار عبور کنند. بر اساس گزارش های منتشر شده در سال 2026، میانگین زمان حضور مخفیانه مهاجمان در شبکه پیش از کشف (Dwell Time) در سطح جهانی به 14 روز افزایش یافته است. در موارد مربوط به جاسوسی های سایبری پیچیده، این زمان به طور نگران کننده ای به 122 روز و در کمپین های خاص به بیش از 393 روز نیز می رسد.
این آمار ها نشان دهنده یک روند خطرناک هستند: تجهیزات امنیتی استاندارد به تنهایی قادر به شناسایی مهاجمانی که در سیستم مستقر شده اند، نیستند. علاوه بر این، زمان بین نفوذ اولیه و تحویل دسترسی به گروه های باج افزاری ثانویه، در برخی موارد به تنها 22 ثانیه کاهش یافته است. در چنین شرایطی، سازمان ها باید رویکرد خود را تغییر دهند و به جای انتظار برای دریافت هشدار های امنیتی، به صورت فعالانه به دنبال نشانه های نفوذ بگردند. در این مقاله از وب سایت شرکت ایمن شبکه هوشمند، به بررسی عمیق و جامع فرایند Threat Hunting (شکار تهدید)، متدولوژی های اجرای آن، و اهمیت آن برای مراکز عملیات امنیت (SOC) می پردازیم. هدف ما ارائه یک راهنمای کامل برای درک این مفهوم پیچیده و اجرای آن در زیر ساخت های فناوری اطلاعات است.
شکار تهدید (Threat Hunting) چیست و چه جایگاهی در امنیت شبکه دارد؟
شکار تهدید یا Threat Hunting یک فرایند امنیت شبکه فعال و تکرار پذیر است که در آن، تحلیل گران امنیت سایبری به صورت ساختار یافته در میان داده های شبکه، نقاط پایانی و زیر ساخت های ابری جستجو می کنند تا تهدید های پنهانی را که از سیستم های تشخیص خودکار فرار کرده اند، شناسایی نمایند. در این رویکرد، پیش فرض اساسی این است که شبکه سازمان از قبل هک شده است و یک عامل مخرب در حال حاضر درون محیط فناوری اطلاعات سازمان در حال فعالیت است.
هدف اصلی از شکار تهدید، کاهش زمان حضور مهاجم و محدود کردن دامنه خسارات احتمالی است. این فرایند خلأ های موجود در سیستم های امنیتی خودکار را پر می کند و رفتار های ظریف مهاجمان را پیش از تبدیل شدن به یک بحران گسترده آشکار می سازد. بر اساس تحقیقات انجام شده توسط موسسه SANS، سازمان هایی که دارای برنامه های فعال شکار تهدید هستند، می توانند نقض های امنیتی را تا دو و نیم برابر سریع تر از سازمان های متکی بر هشدار های ساده تشخیص دهند.

تفاوت های بنیادین میان Threat Hunting و سیستم های SIEM و EDR
بسیاری از مدیران شبکه تصور می کنند که با استقرار راهکار های مدیریت رویداد ها و اطلاعات امنیتی (SIEM) یا سیستم های تشخیص و پاسخ نقاط پایانی (EDR)، شبکه آن ها به طور کامل محافظت می شود. اگرچه این ابزار ها برای شناسایی بدافزار های شناخته شده کاملا ضروری هستند، اما به شدت وابسته به قواعد از پیش تعریف شده و امضا های بدافزاری عمل می کنند.
سیستم های SIEM و EDR به این پرسش پاسخ می دهند که ابزار های امنیتی ما چه چیزی را متوقف کرده اند؟ در حالی که Threat Hunting به این پرسش حیاتی می پردازد که ابزار های امنیتی ما ممکن است چه چیزی را نادیده گرفته باشند؟. جدول زیر تفاوت های کلیدی این مفاهیم را به صورت ساختار یافته نشان می دهد:
| ویژگی مورد بررسی | سیستم های EDR وSIEM | شکار تهدید (Threat Hunting) |
|---|---|---|
| رویکرد عملیاتی | واکنشی – وابسته به صدور هشدار توسط سیستم | پیشگیرانه – جستجوی انسانی و مبتنی بر فرضیه |
| تمرکز تشخیص | شاخص های ثابت، بدافزار های شناخته شده و امضا ها | الگو های رفتاری، تکنیک های مهاجم و ناهنجاری های ظریف |
| وابستگی به انسان | پایین – عمدتا برای بررسی و تایید هشدار های صادر شده | بسیار بالا – نیازمند تخصص تحلیل گران امنیت و هوش انسانی |
| هدف اصلی | مسدود سازی خودکار و پاسخ به رویداد های قطعی | کشف تهدید های ناشناخته و مهاجمان پنهان در شبکه |
شاخص ها و مفاهیم زیر بنایی در کشف تهدیدات سایبری
برای درک عمیق تر فرایند شکار تهدید در شبکه، ضروری است با مفاهیم کلیدی که اساس کار شکارچیان تهدید را تشکیل می دهند، آشنا شویم. این مفاهیم به تحلیل گران مرکز عملیات امنیت (SOC) کمک می کنند تا جستجو های خود را هدفمند تر انجام دهند.
شاخص های نفوذ (IoC) و شاخص های حمله (IoA)
شاخص های نفوذ (Indicators of Compromise) شامل شواهد ثابت و دیجیتالی هستند که نشان می دهند یک سیستم یا شبکه در گذشته مورد نفوذ قرار گرفته است. از مهم ترین این شاخص ها می توان به آدرس های IP مخرب، هش فایل های آلوده، دامنه های مشکوک و تغییرات غیر مجاز در رجیستری ویندوز اشاره کرد. بررسی این شاخص ها ساده ترین نوع شکار است، زیرا تحلیل گر صرفا لاگ های تاریخی شبکه را برای یافتن این رد پا ها جستجو می کند.
در مقابل، شاخص های حمله (Indicators of Attack) بر رفتار های در حال وقوع تمرکز دارند. این شاخص ها نشان می دهند که یک مهاجم در حال حاضر تلاش می کند اهداف خود را در شبکه پیش ببرد. فعالیت هایی مانند تلاش های مکرر برای استخراج رمز های عبور، ایجاد سرویس های غیر عادی در ویندوز، و حرکت جانبی درون شبکه، از جمله مهم ترین شاخص های حمله هستند. شکار مبتنی بر رفتار بسیار ارزش مند تر است، زیرا به سازمان اجازه می دهد پیش از خروج اطلاعات، فرایند حمله را متوقف کند.
تاکتیک ها، تکنیک ها و رویه ها (TTP)
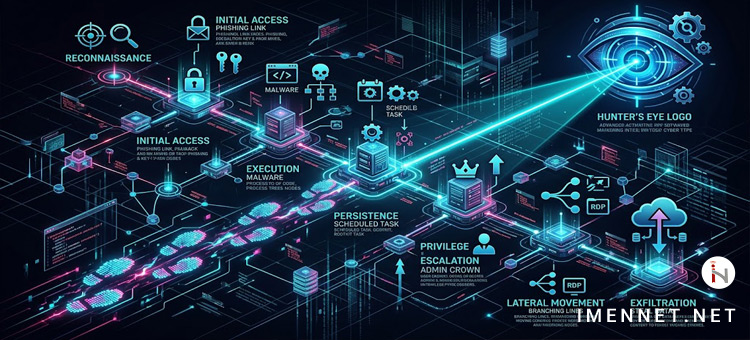
مفهوم TTP در واقع نمایان گر رفتار، استراتژی و عادات گروه های هکری است. تاکتیک نشان دهنده هدف نهایی مهاجم است، تکنیک نشان دهنده روش انجام کار است، و رویه ابزار دقیق مورد استفاده می باشد. پیشرفته ترین برنامه های Threat Hunting، تمام تمرکز خود را بر روی کشف این الگو های رفتاری قرار می دهند، زیرا مهاجمان می توانند آدرس سرور یا هش فایل خود را به راحتی تغییر دهند، اما تغییر دادن روش های رفتاری برای آن ها بسیار دشوار و پر هزینه است.
متدولوژی ها و انواع روش های شکار تهدید
یک ساختار اصولی برای شکار تهدید، معمولا شامل چندین نوع متدولوژی متمایز است که هر کدام دسته خاصی از سیگنال های خطر را هدف قرار می دهند. بر اساس استاندارد های روز، سه روش اصلی برای این کار وجود دارد:
شکار مبتنی بر فرضیه و هوش تهدید
این روش قدرتمند ترین مدل شکار است. در این حالت، تحلیل گران با مطالعه گزارش های هوش تهدید (Threat Intelligence) و اخبار مربوط به کمپین های هکری جدید، یک نظریه طراحی می کنند. به عنوان مثال، آن ها فرض می کنند که مهاجمان ممکن است از طریق یک آسیب پذیری جدید در فایروال وارد شبکه شده باشند. سپس با استفاده از ابزار های تحلیل لاگ، در پی اثبات یا رد این فرضیه می روند. این روش نیازمند تسلط کامل تحلیل گر بر معماری شبکه و سیستم عامل ها است.
شکار مبتنی بر انطباق (Compliance-based Hunting)
اگر چه این روش کمتر شناخته شده است، اما برای پیشگیری از حوادث بسیار حیاتی می باشد. در این نوع شکار، تحلیل گران به دنبال نقض سیاست های امنیتی، پیکر بندی های نا امن و استفاده از پروتکل های منسوخ شده می گردند. پیدا کردن پروتکل های رمز نگاری نشده، نرم افزار های کلاینت به روز نشده، و سرویس های هوش مصنوعی تایید نشده، از جمله اهداف این نوع شکار است که به تیم امنیتی کمک می کند پیش از سوء استفاده مهاجمان، نقاط ضعف را برطرف سازند.
چارچوب های استاندارد شکار تهدید (Threat Hunting Frameworks)
برای جلوگیری از سردرگمی در میان حجم عظیم داده ها، تیم های امنیتی به چارچوب های استاندارد جهانی تکیه می کنند. این چارچوب ها باعث می شوند که فرایند شکار، ساختار یافته، قابل تکرار و قابل اندازه گیری باشد.

چارچوب MITRE ATT&CK به عنوان قطب نمای شکارچیان
چارچوب MITRE ATT&CK یک پایگاه دانش جامع و به رسمیت شناخته شده در سطح جهانی است که رفتار سایبری دشمنان را بر اساس مشاهدات واقعی و حوادث سایبری دسته بندی می کند. این مدل شامل چندین تاکتیک اصلی است که چرخه حیات یک حمله را مدل سازی می کنند. از جمله مهم ترین تاکتیک ها می توان به موارد زیر اشاره کرد:
-
دسترسی اولیه: روش های ورود به شبکه هدف مانند ارسال ایمیل فیشینگ.
-
اجرا: اجرای کد های مخرب درون سیستم قربانی با استفاده از اسکریپت ها.
-
پایداری: حفظ دسترسی به سیستم در صورت راه اندازی مجدد یا تغییر رمز عبور.
-
دور زدن دفاع: روش های مخفی شدن از دید آنتی ویروس ها و فایروال ها.
-
حرکت جانبی: حرکت از یک کامپیوتر آلوده به سایر سیستم های موجود در شبکه.
تحلیل گران از چارچوب MITRE ATT&CK به عنوان یک نقشه راه استفاده می کنند. به عنوان مثال، اگر تیم نگران سرقت اطلاعات احراز هویت باشد، جستجوی خود را مستقیما بر روی تکنیک های مرتبط با استخراج رمز عبور متمرکز می کند.
چارچوب های مکمل: OTHF و TaHITI
علاوه بر مدل اصلی، چارچوب های دیگری نیز به ساختار مند شدن این فرایند کمک می کنند. چارچوب باز شکار تهدید (OTHF) یک پروژه متن باز است که هدف آن استاندارد سازی قوانین تشخیص و به اشتراک گذاری مدل های داده در میان متخصصان امنیت سایبری است. از سوی دیگر، چارچوب TaHITI بر پیوند نزدیک میان اطلاعات تهدید و فرایند شکار تمرکز دارد و تضمین می کند که شکار ها بر اساس خطرات واقعی و مختص به صنعت سازمان برنامه ریزی شوند.
چالش بزرگ شکارچیان: حملات Living off the Land (LOTL) و بدافزار های بدون فایل
یکی از دلایل اصلی که سازمان ها را مجبور به ایجاد تیم های تخصصی Threat Hunting در طراحی زیرساخت شبکه اصولی کرده است، افزایش تصاعدی حملات Living off the Land یا به اختصار LOTL می باشد. در این نوع حملات، هکر ها از نصب بدافزار های سنتی خودداری می کنند. در عوض، آن ها از ابزار های قانونی و بومی خود سیستم عامل ویندوز به عنوان سلاح علیه خود سیستم استفاده می کنند.
ابزار هایی مانند PowerShell، ابزار WMI، ابزار Certutil و نرم افزار MSBuild از جمله موارد محبوبی هستند که مهاجمان برای اجرای دستورات مخرب خود به کار می گیرند. آمار ها نشان می دهند که در نیمه اول سال 2026، بیش از 81 درصد از نفوذ های تعاملی کشف شده، فاقد هر گونه بدافزار سنتی بوده اند. از آن جا که مدیران شبکه به طور روزانه از PowerShell برای کار های اداری استفاده می کنند، سیستم های آنتی ویروس معمولا اجرای آن را به عنوان یک خطر شناسایی نمی کنند.
نقش Sysmon و تحلیل رفتار در شناسایی حملات پنهان
شکارچیان تهدید برای مقابله با این تکنیک، به شدت به لاگ های دقیق سیستم عامل وابسته هستند. نصب و پیکر بندی ابزار Sysmon در ویندوز برای ایجاد دید عمیق نسبت به رفتار پردازش ها کاملا ضروری است. تحلیل گران با بررسی خط فرمان ها، به دنبال نشانه هایی مانند اجرای دستورات کد گذاری شده در PowerShell، فراخوانی پردازش های غیر مرتبط توسط WMI، یا بار گذاری فایل های کتابخانه ای مشکوک می گردند تا مهاجمان پنهان را کشف کنند.
جمع بندی
مفهوم Threat Hunting یا شکار تهدید در شبکه، نشان دهنده بلوغ استراتژیک در حوزه امنیت سایبری است. با توجه به افزایش خیره کننده حملات مبتنی بر ابزار های قانونی و هوشمندی مهاجمان سایبری در دور زدن سیستم های خودکار، سازمان ها دیگر نمی توانند تنها به دفاع منفعلانه متکی باشند. شکار تهدید با بهره گیری از چارچوب های قدرتمندی نظیر مدل جهانی استاندارد، ردیابی الگو های رفتاری و تحلیل عمیق داده ها در مرکز عملیات امنیت، لایه ای ضروری از محافظت پیشگیرانه را به شبکه اضافه می کند.
حفاظت از دارایی های دیجیتال و اطلاعات حیاتی سازمان ها نیازمند سرمایه گذاری مستمر در ابزار ها، فرایند ها و نیروی انسانی متخصص است. ارتقای سطح سازمان بر اساس مدل بلوغ شکار تهدید و همکاری نزدیک با شرکای فناوری مورد اعتماد همچون ایمن شبکه هوشمند، به کسب و کار ها این اطمینان را می دهد که حتی پنهان ترین و پیچیده ترین تهدیدات سایبری نیز پیش از ایجاد خسارت جبران ناپذیر، شناسایی و خنثی خواهند شد. امنیت سایبری یک هدف نهایی نیست، بلکه یک مسیر مستمر است که نیازمند هشیاری، هوشمندی و تعهد کامل سازمانی می باشد.