توسعه زیرساخت های سازمانی در عصر تحول دیجیتال، بستگی مستقیمی به کارآمدی، امنیت و تاب آوری مجراهای ارتباطی داده دارد. امروزه استقرار سامانه های جامع برنامه ریزی منابع سازمان (ERP)، مکاتبات اتوماسیون اداری، سرویس های پردازش ابری، سیستم های نظارت تصویری متمرکز و ارتباطات صوت و تصویر بر بستر شبکه، الگوهای جریان ترافیک را به […]
توسعه زیرساخت های سازمانی در عصر تحول دیجیتال، بستگی مستقیمی به کارآمدی، امنیت و تاب آوری مجراهای ارتباطی داده دارد. امروزه استقرار سامانه های جامع برنامه ریزی منابع سازمان (ERP)، مکاتبات اتوماسیون اداری، سرویس های پردازش ابری، سیستم های نظارت تصویری متمرکز و ارتباطات صوت و تصویر بر بستر شبکه، الگوهای جریان ترافیک را به کلی دگرگون ساخته اند. در این فضا، هرگونه تأخیر در تبادل بسته های داده، نفوذ سایبری یا از کارافتادگی غیرمنتظره می تواند خسارت های جبران ناپذیر مالی و اعتباری را به همراه آورد.
بسیاری از تصمیم گیرندگان حوزه فناوری اطلاعات در مواجهه با چالش های مقیاس پذیری، تمرکز بودجه ای خود را به خرید سرورها یا تجهیزات ذخیره سازی حجیم معطوف می کنند و از نقشه راه گزینش اجزای فعال ارتباطی غافل می شوند؛ غفلتی که به پدید آمدن گلوگاه های ترافیکی شدید و تشکیل نقاط تکی شکست (Single Point of Failure) در سازمان منجر می گردد. از این رو، ارزیابی فنی دقیق مؤلفه های زیرساختی پیش از سرمایه گذاری مالی، تضمین کننده بازگشت سرمایه و پایداری سازمانی خواهد بود. ارزیابی پنج شاخص کلیدی در تهیه تجهیزات اکتیو شبکه از منظر مهندسی شبکه، ضامن تحقق ارتباطاتی بدون وقفه، امن و منطبق بر استانداردهای پیشرفته است.
۱. تحلیل ظرفیت سوئیچینگ، پهنای باند و نیازهای توسعه پذیری (Scalability)
نخستین الزام پیش از ثبت هرگونه سفارش تجهیزات پردازشی، تخمین دقیق ترافیک داده، محاسبه بار پردازشی لحظهای و سنجش شاخص رشد سازمانی برای دوره های توسعه ای حداقل سه تا پنج ساله است. خریداری سخت افزاری که صرفاً پاسخگوی تقاضای ایستگاه های کاری فعلی باشد، سازمان را در مواجهه با اندک افزایش در حجم سرویس ها یا افزودن ماشین های محاسباتی با بن بست پهنای باند مواجه خواهد ساخت.
ارزیابی نرخ ارسال بسته (Forwarding Rate) و ظرفیت سوئیچینگ (Switching Capacity)
در انتخاب انواع سوئیچ مدیریتی، تکیه بر تعداد پورت های اترنت یا عنوان ساده گیگابیتی کافی نبوده و عملکرد واقعی دستگاه به معماری تراشه های اختصاصی (ASIC) وابسته است. ماتریس سوئیچینگ (Switching Fabric) نشان دهنده سقف حجمی از داده است که سخت افزار می تواند در یک ثانیه در میان تمامی پورت های خود پردازش و جا به جا نماید. ساختار ایده آل در طراحی سازمانی، سوئیچ های دارای معماری غیرمسدود کننده (Non-Blocking) هستند که در آن ها پهنای باند درونی گذرگاه حداقل برابر یا بزرگتر از مجموع توان تمام پورت ها در وضعیت دوطرفه کامل (Full Duplex) است.
برای نمونه، در یک سوئیچ ۴۸ پورت با سرعت یک گیگابیت بر ثانیه که از ۴ پورت آپلینک ۱۰ گیگابیت بر ثانیه برخوردار است، حداقل ظرفیت سوئیچینگ مورد نیاز بر اساس معادله استاندارد زیر محاسبه می گردد:
نرخ ارسال بسته ها که بر حسب میلیون بسته بر ثانیه (Mpps) سنجیده می شود، بازتاب دهنده توان پردازشی دستگاه در استخراج هدر فریم ها و ارسال آن ها بر اساس پروتکل ها است. ناتوانی تراشه ها در هماهنگی با این نرخ، موجب پر شدن سریع بافرهای حافظه و سرریز بسته ها (Packet Drop) می گردد که نتیجه ملموس آن کندی اتوماسیون، قطعی سامانه های نظارت تصویری و ایجاد نویز در سامانه های صوتی تحت شبکه است.
در نظر گرفتن پورت های آپلینک پرسرعت و بسترهای فیبر نوری
با بالا رفتن حجم مبادلات میان کلاینت ها و سرورها، ارتباط میان سوئیچ های لایه دسترسی (Access) و لایه های توزیع و هسته نمی تواند به سیم های مسی اترنت محدود بماند. تعبیه اسلات های ماژولار پورت SFP+، SFP28 یا QSFP+ با سرعت های ۱۰، ۲۵ یا ۴۰ گیگابیت بر ثانیه بر روی سوئیچ ها، امکان برقراری ارتباطات پرسرعت از طریق ماژول SFP و کابل های فیبر نوری سینگل مود یا مالتی مود را در فواصل طولانی فراهم می آورد و محدودیت صدمتری کابل کشی مسی را مرتفع می سازد.
برنامه ریزی هوشمند بودجه توان مصرفی بر بستر شبکه (PoE Power Budget)
فناوری انتقال توان الکتریکی بر بستر زوج سیم های شبکه یا همان PoE (Power over Ethernet)، نیاز به ایجاد خطوط مستقل برق و پریزهای پراکنده برای پایانه های اداری را منتفی می سازد. با این وجود، تطبیق ندادن استانداردهای توان رسانی سوئیچ با پایانه های متصل یکی از اشتباهات متداول در تأمین کالا است:
- استاندارد IEEE 802.3af (PoE): توان نامی تا ۱۵.۴ وات بر روی هر پورت را فراهم ساخته و جهت به کار انداختن تلفن های ساده تحت شبکه سازمانی کاربرد دارد.
- استاندارد IEEE 802.3at موسوم به +PoE: تا سقف ۳۰ وات توان خروجی تأمین کرده و برای راه اندازی دوربین های چرخشی، سامانه های بیومتریک و پایانه های اکسس پوینت چندبانده جدید الزامی است.
- استاندارد IEEE 802.3bt یا ++PoE: تأمین توان الکتریکی در دامنه های ۶۰ تا ۹۰ وات را برای سیستم های کنترل تردد سنگین، روشنایی های هوشمند متصل به شبکه و دستگاه های اداری پرمصرف محقق می سازد.
مدیران زیرساخت پیش از نهایی سازی گزینش تجهیزات اکتیو شبکه باید کل توان مصرفی دیوایس های متصل به سوئیچ را گردآوری کرده و مدلی را برگزینند که بودجه کلی منبع تغذیه PoE آن حداقل ۲۰ تا ۳۰ درصد حاشیه اطمینان نسبت به اوج مصرف هم زمان را پوشش دهد.
2-امنیت لایه بندی شده و استقرار فایروال های نسل جدید
حملات سایبری پیشرفته مدرن نشان دادهاند که لایه پیرامونی شبکه دیگر یگانه نقطه آسیب پذیر نیست؛ حملات باج افزاری و تهدیدهای پیشرفته مستمر اغلب از مسیر آلودگی یک سیستم کاربری نفوذ کرده و در لایه های داخلی دست به حرکت جانبی (Lateral Movement) می زنند. از همین رو، رویکردهای امنیتی باید در بطن سخت افزارهای اکتیو جاسازی شده باشند.
پیاده سازی سازوکارهای دفاعی در لایه دو و استاندارد IEEE 802.1X
تجهیزات فعال در لایه دسترسی باید توانایی اعمال محدودیت های سخت گیرانه برای پایانه های متصل را دارا باشند. پیاده سازی پروتکل های کنترل دسترسی مبتنی بر پورت بر اساس استاندارد IEEE 802.1X تضمین می کند که هیچ دستگاهی بدون احراز هویت در سامانه های RADIUS یا TACACS+ مجاز به تبادل اطلاعات در شبکه داخلی نخواهد بود. به موازات این استاندارد، ویژگی های دفاعی ذاتی سوئیچ باید فعال شوند:
- Port Security: تثبیت آدرس فیزیکی بر روی پورت جهت خنثیسازی اتصال دستگاه های غیرمجاز و جلوگیری از طغیان جدول مک ادرس سوئیچ.
- DHCP Snooping: پیشگیری از ایجاد سرورهای توزیع آدرس نامعتبر توسط مهاجمان و مقابله با حملات شنود اطلاعات.
- Dynamic ARP Inspection (DAI): راستی آزمایی بستههای آدرس یابی سخت افزاری به منظور سد کردن حملات مرد میانی (Man-in-the-Middle).
- IP Source Guard: جلوگیری از جعل آدرس های مبدا در سطح بسته های لایه سه.
استقرار دیواره های آتش نسل جدید (NGFW) و انطباق با گواهی های بالادستی
اتصال بستر سازمان به دنیای اینترنت بدون میانجی گری یک فایروال سخت افزاری معتبر و مدرن، نقض صریح موازین ایمنی اطلاعات است. این تجهیزات بر خلاف دستگاه های فیلترینگ سنتی، بسته های تبادلی را تا لایه هفتم مدل OSI کاوش کرده و سامانه های جلوگیری از نفوذ (IPS/IDS)، بازرسی ترافیک رمزگذاری شده SSL/TLS و کنترل رفتاری برنامه ها را به کار می بندند.
در ساختار اداری و اقتصادی کشور، انتخاب تجهیزات و شرکت های مجری باید با انطباق بر تاییدیه های مراجع ذی صلاح صورت پذیرد؛ دارا بودن مجوز افتا از سازمان فناوری اطلاعات در گرایش «امن سازی سامانه ها، زیرساخت ها و سرویس ها» تضمین می کند که تجهیزات پیکربندی شده و خدمات ارائه شده فاقد رخنه های شناخته شده امنیتی بوده و با چارچوب های پدافند سایبری همخوانی دارند.
3- تفکیک کارایی سوئیچ های مدیریتی و مسیریابی لایه سه
ساختاردهی اصولی ترافیک، تفکیک دامنههای دسترسی و پیشگیری از انتشار سیل آسای فریم ها مستلزم انتخاب کلاس کاربری مناسب از تجهیزات است. یک سازمان حرفه ای نمی تواند تمام سیستم های اداری، خطوط تلفنی، حسابداری و سامانه های حفاظت پیرامونی را در یک حوزه انتشار مشترک رها سازد.
تفکیک سوئیچ های غیرمدیریتی، هوشمند و کاملاً مدیریتی
سوئیچ های غیرمدیریتی سخت افزارهای ارزان قیمتی هستند که تنظیمات ثابت داشته و هیچ امکانی برای سفارشی سازی مسیرها، تفکیک دسترسی ها و پایش ترافیک در اختیار مدیر سیستم نمی گذارند. در نقطه مقابل، سوئیچ های مدیریتی (Managed Switches) تسلط کاملی را بر ساختار داده ها اعمال می کنند:
- ایجاد شبکه های محلی مجازی (VLAN – IEEE 802.1Q): جداسازی ترافیک واحدهای مالی، منابع انسانی و مهمانان روی بستری یکپارچه برای افزایش راندمان شبکه و جلوگیری از افشای داده ها.
- پروتکل های اولویت دهی ترافیک (QoS): تخصیص حق تقدم به ترافیک حساس به زمان، نظیر جریان های ویدیویی و ارتباطات تلفنی VoIP، نسبت به دانلود فایل ها، به منظور مهار پارامترهای تاخیر (Latency) و ناپایداری بسته (Jitter).
- پروتکل های مانیتورینگ متمرکز (SNMP v2c/v3): استخراج شاخص های بار پردازشی، حرارت بردها، وضعیت پورت ها و خطاهای انتقالی و ارسال آن ها به سامانه های متمرکز پایش.
تفکیک کارایی سوئیچ لایه سه نسبت به روترها
تفکیک سازمان به چندین شبکه مجازی محلی (VLAN)، نیاز به برقراری ارتباط کنترل شده میان این بخش ها را پدید می آورد. اگر وظیفه هدایت این حجم از تبادلات به روترهای مرزی واگذار شود، ترافیک متراکم داخلی با ایجاد گلوگاه، توان پردازنده روتر را اشباع می سازد. بهره گیری از سوئیچ شبکه لایه 3 به عنوان سوییچ هسته یا توزیع، مسیریابی بین وی لن ها (Inter-VLAN Routing) را بر بستر مدارهای مجتمع سخت افزاری پرسرعت میسر کرده و نرخ جا به جایی بسته ها را بدون تاخیر به مقیاس گیگابیتی ارتقا می دهد.
4- استراتژی های افزونگی (Redundancy) و تداوم سرویس دهی
معماری شبکه سازمانی باید به نحوی پایه ریزی گردد که از دست رفتن یک کابل، بروز ایراد در یک ماژول نوری، سوختن یک فن یا از مدار خارج شدن یک منبع تغذیه، سبب قطعی ارتباط پرسنل با پایگاه های داده و اختلال در فعالیت کسب و کار نگردد.
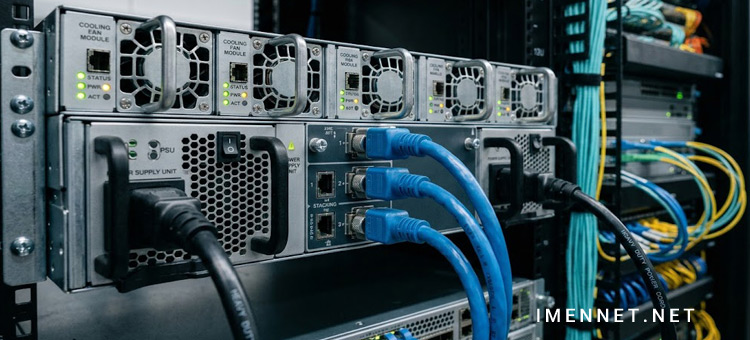
افزونگی در لایه سختافزار فیزیکی و توان الکتریکی
سخت افزارهای استاندارد انترپرایز در طراحی فیزیکی شاسی از رویکردهای ماژولار بهره می گیرند:
- منابع تغذیه ماژولار دوگانه (Dual RPS): دستگاه به دو ورودی برق جداگانه مجهز می شود؛ یک خط مستقیماً به شبکه برق اصلی و خط دیگر به خروجی تجهیزات یو پی اس (UPS) متصل می گردد. در صورت قطع یکی از خطوط یا بروز نوسان، منبع تغذیه دوم بدون ری استارت شدن دستگاه، بار کاری را تأمین می کند.
- فن های خنک کننده تعویض پذیر در حین کار (Hot-Swappable Fans): امکان تعویض ماژول تهویه معیوب در درون رک، بدون نیاز به خاموش سازی دستگاه و توقف سرویس دهی شبکه را مهیا می سازد.
افزونگی در لایه پروتکل ها و معماری منطقی شبکه
تجهیزات انتخابی باید با پیاده سازی پروتکل های نرم افزاری افزونه، پایداری جریان اطلاعات را در صورت بروز حوادث فیزیکی حفظ نمایند:
- پروتکل های مهار حلقه و سوئیچینگ پشتیبان (RSTP / MSTP): پروتکل های سریع درخت پوشا با کنترل مداوم لینک های فیزیکی موازی، مسیرهای پشتیبان را در وضعیت استندبای نگاه داشته و در صورت بروز قطعی در خط اصلی، ظرف کسری از ثانیه مسیر پشتیبان را به جریان می اندازند.
- پروتکل تجمیع پیوندها (LACP – IEEE 802.3ad): سوئیچ ها پورت های متعدد را به یک لینک منطقی با پهنای باند ترکیبی بدل می سازند؛ در صورت قطع فیزیکی یک رشته کابل یا فیبر، ارتباط همچنان با ظرفیت پورت های باقیمانده بدون انقطاع ادامه می یابد.
- فناوری استکینگ سخت افزاری (Physical Stacking): در این فناوری، چندین دستگاه مجزا با استفاده از کابلها و ماژولهای اختصاصی استک در پشت شاسی به یک سوئیچ واحد منطقی مبدل می شوند. این فرایند نه تنها مدیریت شبکه را یکپارچه می سازد، بلکه در صورت خرابی کامل یکی از سوئیچ ها، کنترل ترافیک به شکلی خودکار توسط سوئیچ دیگر اداره خواهد شد.
در صورت طراحی اصولی، ترکیب روتر، فایروال و سوئیچ های سازمان شبکه ای امن و بدون وقفه ایجاد می کند. در این ساختار، فایروال های سخت افزاری نسل جدید در لبه ارتباطی، ترافیک ورودی را پاکسازی می کنند و سپس سوئیچ های لایه ۳ هسته با لینک های فیبر نوری تجمیع شده، ترافیک را به سوئیچ های لایه دسترسی و پایانه ها می رسانند.
5- سنجش اصالت کالا، چرخه عمر و کشف تجهیزات تقلبی
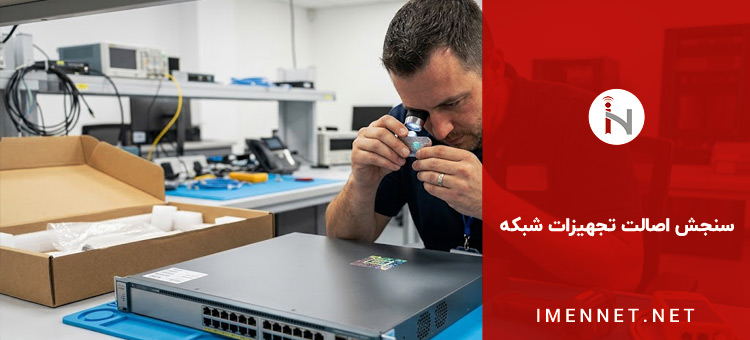
ورود سخت افزارهای غیرمعتبر به زنجیره تأمین صدمات سنگین به بار می آورد. بردهای تقلبی (Counterfeit) با دور زدن مکانیزم بوت امن (Secure Boot) توسط تراشه های واسط، به دلیل عایق بندی ضعیف دچار حرارت مفرط شده و با داشتن سیستم عامل های دستکاری شده، رخنه های ماندگار جاسوسی در شبکه ایجاد می کنند.
تجهیزات باید به شکل شفاف تفکیک شوند؛ کالای آکبند و نو (New In Box) مستقیماً با بسته بندی پلمب و هولوگرام سه بعدی عرضه می شود. کالاهای بازسازی شده رسمی (نظیر Cisco Refresh) فرایندهای تست و نوسازی استاندارد را گذرانده اند، در حالی که مدل های مستعمل و دست دوم بازار آزاد نباید به عنوان محصول نو فروخته شوند. اجرای دستور show inventory، تطبیق سریال ها و تست ارتقای فرمور رسمی، سریع ترین شیوه برای کشف تجهیزات غیراصل است.
ماتریس مقایسه ای مشخصات رده های تجهیزات اکتیو سازمانی
جدول زیر چارچوب مشخصات فنی، نیازمندی ها و سناریوهای کاربردی هر یک از اجزای فعال ارتباطی را مقایسه می کند:
| رده تجهیزات فعال | لایه عملکردی | ظرفیت و توان پیشنهادی | مکانیزم های افزونگی | قابلیت های امنیتی محوری | سناریوی ایده آل کاربرد |
|---|---|---|---|---|---|
| سوئیچ دسترسی (Access) | لایه ۲ / ۲ پیشرفته | ۱Gbps برای پورت ها + آپلینک ۱۰Gbps با قابلیت PoE+ | پشتیبانی از RSTP و ماژول های دوگانه آپلینک | پروتکل IEEE 802.1X، سیستم Port Security و DHCP Snooping | اتصال سیستم پرسنل، تلفن سازمانی و دوربین مداربسته |
| سوئیچ هسته و توزیع (Core) | لایه ۳ پیشرفته | ظرفیت سوئیچینگ بالای ۱ ترابیت، درگاه ۴۰G/۱۰۰G | پاور ماژولار دوبل، فن Hot-Swap، استکینگ فیزیکی | مسیریابی بین ویلنها، جدول های سخت افزاری ACL و جداسازی VRF | قلب دیتاسنتر، تجمیع ترافیک طبقات و اتصال سرورها |
| روتر مرزی (Edge Router) | لایه ۳ و ۴ | متناسب با پهنای باند خطوط MPLS، فیبر و اینترنت | درگاه ورودی چندگانه، روتینگ داینامیک و Failover | تونل های امنیتی IPsec VPN، فیلترینگ و دفاع ضد DoS | مدیریت ترافیک ورودی/خروجی و اتصال شعب سازمانی |
| فایروال نسل جدید (NGFW) | لایه ۳ تا ۷ | توان پردازش عمیق متناسب با ترافیک گیگابیتی | کلاسترینگ هم زمان فعال-فعال یا فعال-غیرفعال | سامانه یکپارچه IPS/IDS، پالایش وب و بازرسی ترافیک SSL | لبه اصلی مرز شبکه و دفاع در برابر تهدیدات پیشرفته |
| اکسسپوینت سازمانی (AP) | لایه ۲ رادیویی | پشتیبانی از استاندارد Wi-Fi 6 و فرکانس دوگانه | اتصال به کنترلر مرکزی (WLC) و تنظیم توان سیگنال | پروتکل رمزنگاری WPA3-Enterprise و تفکیک شبکه مهمان | ارائه ارتباطات پرسرعت بی سیم در فضاهای اداری |
چک لیست پنج گانه ممیزی پیش از سفارش گذاری
پیش از صدور سفارش نهایی خرید تجهیزات، کارشناسان ارشد زیرساخت باید فهرست الزامات اجرایی زیر را به دقت تطبیق دهند:
- سنجش جانمایی فیزیکی و توان الکتریکی رک: ابعاد دستگاه (یونیت مورد نیاز)، توزیع حرارتی (محاسبه BTU) و توان مصرفی کلی با ظرفیت خنک کننده های اتاق سرور و جریان مجاز پی دییو های برق (PDU) انطباق داده شود.
- تست کارایی بستر پسیو موجود: سلامت کابل ها و پیوندهای فیبر نوری از حیث اعوجاج، تضعیف سیگنال و توانایی انتقال با استفاده از دستگاه های تخصصی تست فلوک (Fluke Test) مستندسازی گردد تا تجهیزات اکتیو دچار افت راندمان نشوند.
- برآورد کل هزینه مالکیت و لایسنسینگ (TCO): لایسنس های نرم افزاری دوره ای تجهیزات مدرن (نظیر لایسنس های فایروال یا معماری Cisco DNA) در کنار قطعات یدکی محاسبه شده و هزینه های عملیاتی آتی در نظر گرفته شود.
- تخصیص حاشیه رشد برای آینده: در تمام سوئیچ های دسترسی حداقل ۲۰ تا ۳۰ درصد پورت آزاد به منظور پاسخ به نیازهای پیش بینی نشده آتی یا توسعه ماشین ها خالی نگاه داشته شود.
- اعتبارسنجی سوابق و صلاحیت تأمین کننده: ارزیابی پیشینه تأمین کننده، تضمین مکتوب بازگرداندن کالا در صورت عدم اصالت (RMA)، تعهد به ارائه قطعات جایگزین و داشتن صلاحیت های تخصصی حوزه امنیت اطلاعات.
جمع بندی: سرمایه گذاری استراتژیک در زیرساخت تبادل داده
تجهیزات اکتیو شبکه شریان های ارتباطی سازمان ها را تشکیل می دهند و گزینش آگاهانه آن ها پایهگذار ثبات کل خدمات اداری و صنعتی است. همان گونه که در بررسی فنی حاضر تبیین گردید، چشم پوشی از ارزیابی ظرفیت های پردازشی واقعی، غفلت از لایههای دفاعی و فایروالینگ، عدم توجه به افزونگی فیزیکی و منطقی، استفاده از سوئیچ های غیرمدیریتی در بسترهای حساس، و بی توجهی به اصالت کالا و تفاوت سخت افزارهای نو با مدل های تقلبی، هزینه های سرسام آور توقف سرویس و رخنه های امنیتی را بر دوش مجموعه ها خواهد گذاشت.
تأمین سخت افزارهای پردازشی شبکه باید به عنوان یک تصمیم گیری استراتژیک و حیاتی در سطح مدیریت ارشد تلقی گردد. پیاده سازی فرآیندهای اصولی و اتکا به تجارب مهندسان متخصص، تضمین کننده ارتباطاتی ایمن، با سرعت خطی و با بالاترین سطح دسترسی برای سازمان در درازمدت خواهد بود.
معماری سوئیچینگ غیر مسدود کننده (Non-Blocking) چه مزیتی دارد؟
این ساختار تضمین می کند پهنای باند ماتریس داخلی سوئیچ بزرگتر یا مساوی با مجموع توان تبادل تمام پورت ها در حالت دوطرفه کامل باشد و هیچ بسته ای در پردازش معطل نماند.
تفاوت عمده سوئیچ لایه ۳ با روتر در چیست؟
سوئیچ لایه ۳ عمل جابهجایی ترافیک میان VLANها را به کمک مدارهای مجتمع سخت افزاری (ASIC) با سرعت خطی و بسیار بالاتر از پردازنده های نرم افزاری روتر انجام می دهد.
بهترین راهکار تشخیص قطعات اکتیو اصل از مدل های تقلبی چیست؟
بررسی افکت سه بعدی هولوگرام، تطبیق سریال بدنه با دستور show inventory و بهروزرسانی سیستم عامل با نسخه رسمی منتشرشده توسط سازنده بهترین آزمون های کشف اصالت هستند.